ใช้ AI ให้งานเดิน ข้อมูลต้องปลอดภัย: บทเรียนจาก Microsoft และบลูบิค
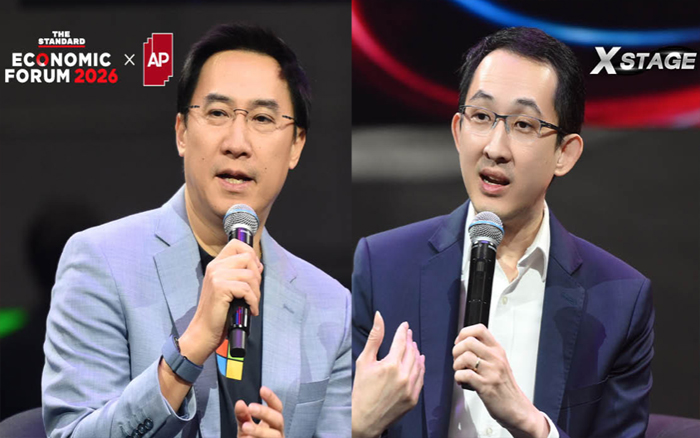
ยิ่ง AI ทำงานแทนคนได้มากขึ้น ธุรกิจก็ยิ่งต้องรู้ว่ามันเข้าถึงข้อมูลอะไร ตัดสินใจเรื่องไหน และตรวจสอบย้อนหลังได้อย่างไร บนเวที Secure & Resilient AI / เมื่อ AI สร้างความเสี่ยงใหม่ ธุรกิจจะรับมืออย่างไร ในงาน THE STANDARD ECONOMIC FORUM 2026 ตัวอย่างตั้งแต่การจำกัดสิทธิ์แชร์ไฟล์ภายใน Microsoft ไปจนถึงการให้ AI มีบัตรพนักงานของตัวเอง ช่วยอธิบายว่าองค์กรควรวางระบบความปลอดภัยอย่างไร เพื่อให้มอบหมายงานแก่ AI ได้อย่างมั่นใจขึ้น
✅ ทำไมต้องปกป้องข้อมูล ก่อนให้ AI ช่วยทำงาน?
ความเสี่ยงจาก AI อาจเริ่มจากพนักงานที่ต้องการทำงานให้ดีขึ้น วสุพล ธารกกาญจน์ รองกรรมการผู้จัดการ สายงานการปฏิบัติการและการขาย บริษัท ไมโครซอฟท์ (ประเทศไทย) จำกัด ยกตัวอย่างการนำแผนเปิดตัวสินค้าใหม่หรือข้อมูลการค้าไปถาม AI ภายนอก เพื่อช่วยคิดและทำงานให้เร็วขึ้น โดยไม่ทันตระหนักว่าข้อมูลสำคัญกำลังถูกส่งออกนอกบริษัท เขาจึงเสนอให้ธุรกิจกลับมาดู Data Security หรือความปลอดภัยของข้อมูล ตั้งแต่ว่าใครเข้าถึงได้ ไปจนถึงนำข้อมูลนั้นไปใช้อย่างไรได้บ้าง
ตัวอย่างที่วสุพลเล่าจากการทำงานภายใน Microsoft คือการปรับค่าเริ่มต้นของไฟล์ให้มีข้อจำกัดการเข้าถึงไว้ก่อน ผู้สร้างไฟล์ต้องเป็นฝ่ายปรับสิทธิ์เมื่อจำเป็นต้องเปิดให้คนอื่นเข้าถึง แนวปฏิบัติที่เขาเล่ายังจำกัดการแชร์ไว้เฉพาะบุคคลที่ระบุชื่อด้วย การเปลี่ยนแปลงนี้ทำให้ผู้ใช้ต้องพิจารณาสิทธิ์ก่อนแชร์ และลดโอกาสเปิดข้อมูลกว้างเกินความจำเป็น
พลสุธี ธเนศนิรัตศัย ผู้อำนวยการสายงาน Cybersecurity & Digital Trust บริษัท บลูบิค ไททันส์ จำกัด เสริมว่า องค์กรควรเริ่มจากการทำ Data Inventory หรือบัญชีรายการข้อมูล ให้รู้ว่าข้อมูลลูกค้า ฝ่ายขาย หรือฝ่ายบุคคลอยู่ที่ไหน สำคัญแค่ไหน และได้รับการป้องกันเพียงพอหรือยัง เมื่อเห็นภาพแล้วจึงเลือกลงทุนเพิ่มในส่วนที่จำเป็น เพื่อให้เครื่องมือความปลอดภัยที่ซื้อมาเหมาะกับข้อมูลที่ต้องปกป้องจริง
✅ องค์กรรู้หรือยังว่ามี AI กี่ตัว และแต่ละตัวทำอะไร?
พลสุธียกตัวอย่างสมมติของ AI Agent ที่ช่วยรับเรื่องเคลมสินค้า เริ่มจากคุยกับลูกค้า ขอข้อมูล เข้าถึงฐานข้อมูลการขาย และรวบรวมหลักฐานว่าสินค้ามีปัญหาอย่างไร ก่อนสรุปรายการที่ต้องคืนเงินส่งให้พนักงานดูแลกระบวนการนั้นต่อ ตัวอย่างนี้ทำให้เห็นว่า Agent เข้าไปเกี่ยวข้องกับหลายขั้นตอนของงาน และต้องได้รับสิทธิ์เข้าถึงข้อมูลภายในเพื่อทำงานให้สำเร็จ
เมื่อแต่ละแผนกสามารถพัฒนา Agent เพื่อช่วยงานของตัวเอง สิ่งที่ต้องตามมาคือ AI Inventory หรือบัญชีรายการ AI พลสุธีเสนอให้สำรวจว่าองค์กรสร้าง Agent อะไรขึ้นมาแล้วบ้าง แต่ละตัวทำหน้าที่อะไร เข้าถึงข้อมูลใด และตัดสินใจเรื่องใดได้บ้าง จากนั้นจึงประเมินว่า หากมันทำงานผิดไปจากที่กำหนด ความเสียหายสูงสุดจะกระทบธุรกิจแค่ไหน แล้วค่อยวางมาตรการควบคุมให้เหมาะสม
วสุพลขยายว่า บัญชีนี้ต้องใช้ดูแล AI ตลอดช่วงที่ใช้งาน รวมถึงช่วยตัดสินใจว่า Agent ตัวใดหมดความจำเป็นและควรปิดไปแล้ว การรู้ว่าใครเป็นผู้สร้างและทีมใดเป็นเจ้าของจึงสำคัญพอๆ กับการรู้ว่ามี AI กี่ตัว เพราะองค์กรต้องตามหาผู้รับผิดชอบและปรับสิทธิ์ได้เมื่อการใช้งานเปลี่ยนไป
✅ จะให้สิทธิ์ AI อย่างไร ให้ตามรอยการทำงานได้?
เมื่อรู้แล้วว่ามี Agent อะไรอยู่ในองค์กร ขั้นต่อไปคือกำหนดตัวตนให้มัน พลสุธีเปรียบเทียบว่า ธุรกิจควรมอง AI Agent เหมือนพนักงานใหม่คนหนึ่ง มี ID ของตัวเอง และได้รับสิทธิ์ที่เหมาะสมกับหน้าที่ หากต้องเข้าถึงฐานข้อมูลหรือพื้นที่ทำงานใด ก็ควรมีบันทึกทั้งสิทธิ์ที่มอบให้และกิจกรรมที่เกิดขึ้น คล้ายการใช้บัตรพนักงานผ่านเข้าออกห้องต่างๆ
แนวคิด AI Identity เชื่อมการอนุญาตเข้ากับการตรวจสอบย้อนหลัง เมื่อเกิดปัญหา องค์กรจะตามรอยได้ว่า Agent ตัวใดเข้าถึงข้อมูลอะไร ไปทำงานส่วนไหน หรือตัดสินใจอะไรไปแล้ว ขณะที่วสุพลอธิบายระบบดูแล Agent ในภาพรวมไว้สามด้านที่ต้องทำงานร่วมกัน
✅ มองเห็น: รู้ว่ามี AI อะไรอยู่ที่ไหนในองค์กร เพื่อให้ติดตามและบริหารจัดการได้
กำกับดูแล: รู้ว่าใครสร้าง ทำอะไรได้ และเข้าถึงข้อมูลใดได้บ้าง พร้อมกำหนดขอบเขตให้เหมาะกับงาน
ป้องกัน: ดูแลตัว Agent จากการเจาะระบบและภัยคุกคามภายนอก เช่นเดียวกับที่องค์กรต้องดูแลความปลอดภัยของแอปพลิเคชันและอุปกรณ์พนักงาน
วสุพลมองว่า AI สำหรับองค์กรต้องมีทั้งความสามารถในการเข้าใจบริบทธุรกิจและความน่าไว้วางใจ ระบบควบคุมเหล่านี้ช่วยให้ธุรกิจขยายการใช้งานได้ โดยยังรู้ว่า Agent จำนวนมากกำลังทำอะไรและอยู่ภายใต้สิทธิ์ของใคร
✅ เมื่อผู้โจมตีใช้ AI ธุรกิจจะป้องกันให้ทันได้อย่างไร?
ผู้โจมตีสามารถใช้ AI เพิ่มความเร็วในการทำงานได้เช่นเดียวกับคนในองค์กร วสุพลเล่าว่า Microsoft นำ AI มาใช้ในฝั่งป้องกันด้วย ทั้งการใช้ Agent หลายตัวและหลายโมเดลช่วยค้นหาช่องโหว่ ตลอดจนทดสอบความปลอดภัยของโค้ดและระบบ เป้าหมายคือค้นพบจุดอ่อนแล้วแก้ไขให้เร็วขึ้น เพื่อลดโอกาสที่ผู้โจมตีจะเข้ามาใช้ประโยชน์จากช่องโหว่เหล่านั้น
สำหรับธุรกิจที่ยังไม่มีทรัพยากรลงทุนมาก พลสุธีเสนอให้กลับมาทบทวนมาตรการพื้นฐานก่อน เช่น พนักงานติดตั้งโปรแกรมบนเครื่องได้เองหรือไม่ มีระบบป้องกันมัลแวร์หรือยัง และรู้วิธีรับมือเมื่อได้รับอีเมลต้องสงสัยแค่ไหน สิ่งเหล่านี้เป็นจุดเริ่มต้นที่ SME สามารถตรวจสอบและปรับปรุงได้ โดยไม่จำเป็นต้องเริ่มจากโครงการขนาดใหญ่
เหตุผลที่บริษัทเล็กควรทำเรื่องนี้จริงจังคือ ผู้โจมตีอาจไม่ได้เลือกเป้าหมายจากขนาดธุรกิจ พลสุธีอธิบายว่า หากองค์กรใช้ซอฟต์แวร์ที่มีช่องโหว่เหมือนกับบริษัทอื่น ก็อาจถูกโจมตีไปพร้อมกันได้ เมื่อระบบให้บริการไม่ได้หรือข้อมูลเสียหาย ผลกระทบเหล่านั้นก็อาจถูกนำมาใช้ต่อรองเรียกค่าไถ่ได้เช่นกัน
✅ ใครต้องรับผิดชอบความปลอดภัยของ AI?
วสุพลเสนอให้แบ่งความรับผิดชอบตามงานที่แต่ละฝ่ายดูแล เจ้าของโครงการหรือฝ่ายธุรกิจต้องพิจารณาว่าผลลัพธ์ของ AI ตรงตามที่ต้องการหรือไม่ ฝ่าย IT ดูแลให้แพลตฟอร์มปลอดภัยตามมาตรฐานองค์กร ฝ่าย Security ตรวจสอบการตั้งค่า ส่วนฝ่าย Risk และ Compliance พิจารณาความเสี่ยงและข้อกำหนดที่เกี่ยวข้อง โดยระดับการกำกับดูแลควรเหมาะกับลักษณะการใช้งานแต่ละกรณี
พลสุธีเสริมว่า องค์กรควรกำหนดนโยบายและความรับผิดชอบให้ชัด พร้อมติดตามว่า AI ทำงานและตัดสินใจตามเป้าหมายหรือไม่ การตรวจสอบนี้ยังรวมถึงประโยชน์ทางธุรกิจ เช่น ช่วยเพิ่มประสิทธิภาพได้จริงเพียงใด และคุ้มค่ากับการลงทุนหรือเปล่า เพื่อให้การกำกับดูแลเชื่อมกับเหตุผลที่องค์กรเลือกนำ AI เข้ามาใช้ตั้งแต่แรก
สำหรับผู้บริหาร จุดเริ่มต้นคือสำรวจงานและสิทธิ์ที่มอบให้ AI แล้วกำหนดคนรับผิดชอบให้ครบ ทุกครั้งที่เพิ่มความสามารถให้ Agent ควรพิจารณาวิธีควบคุมควบคู่กันไป เมื่อรู้ว่ามันทำอะไรได้ เข้าถึงอะไรได้ และตรวจสอบย้อนหลังอย่างไร ธุรกิจก็มีพื้นฐานที่ชัดเจนขึ้นสำหรับการมอบหมายงานขั้นต่อไป
ที่มา thestandard
วันที่ 9 พฤศจิกายน 2569